构建可信安全底座 物理与网络通信安全、支撑技术及软件安全开发的协同实践
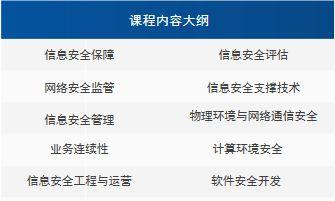
在数字化与智能化深度融合的今天,网络安全已从单点防护演变为覆盖物理环境、网络传输、技术支撑和软件开发生命周期的系统性工程。物理与网络通信安全是安全底座,信息安全支撑技术是核心能力,软件安全开发是源头保障,信网络与信息安全软件开发则是将这些能力工程化、产品化的关键载体。本文围绕这四个维度,探讨如何构建协同联动的安全体系。
一、物理与网络通信安全:安全体系的坚实底座
物理安全是网络安全的起点,涵盖机房访问控制、设备防篡改、环境监控、电磁屏蔽与冗余供电等。若物理边界失守,上层加密与访问控制将形同虚设。在实践中,应建立分级物理安全区域,强制双因素身份认证,并对关键设备实施硬件可信根(TPM/TCM)度量。
网络通信安全聚焦数据传输的机密性、完整性与可用性。核心技术包括:TLS/SSH等安全传输协议、IPsec VPN与零信任网络访问、网络分段与微隔离、DDoS防护及流量清洗。面向新型网络,还需关注5G/边缘计算的接入安全与SDN控制平面防护。建议企业采用“默认拒绝、最小权限”的通信策略,结合加密流量检测与网络行为分析,实现端到端可观测。
二、信息安全支撑技术:核心能力的集中体现
信息安全支撑技术为各类业务系统提供共性安全能力,主要包括:密码技术(国产SM系列算法、PKI/CA体系、密钥管理)、身份与访问管理(IAM、多因素认证、特权账号管理)、安全审计与日志分析(SIEM)、漏洞管理与威胁情报、数据脱敏与防泄漏。这些技术应以平台化、服务化方式输出,避免重复建设。在自主可控背景下,应优先采用国密算法与可信计算技术,构建覆盖“云—网—边—端”的支撑能力体系,并通过统一策略引擎实现细粒度授权与动态风险评估。
三、软件安全开发:从源头降低风险
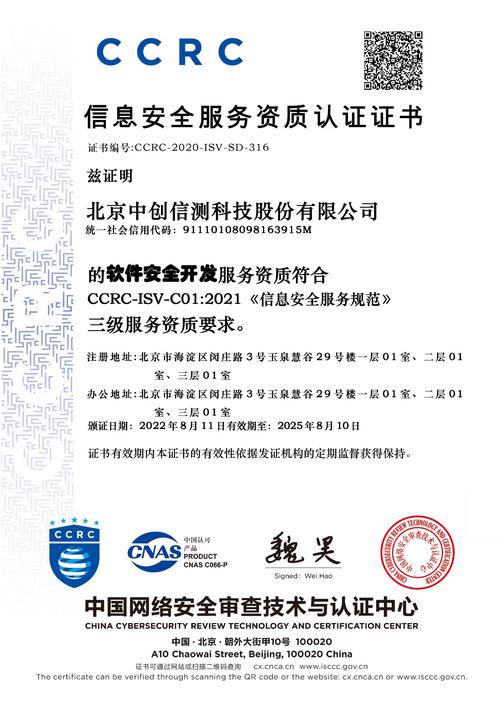
软件是攻击面最活跃的载体,软件安全开发强调将安全活动嵌入SDLC全过程。核心实践包括:安全需求分析与威胁建模、安全编码规范、静态代码分析(SAST)、软件成分分析(SCA)、动态与交互式测试(DAST/IAST)、安全配置与加固、上线前安全评审及运行时防护(RASP)。积极推行DevSecOps将安全检查左移并自动化,使之融入CI/CD流水线;同时建立组件物料清单(SBOM)与供应链安全管理,防范开源组件与第三方依赖风险。对开发团队实施持续安全意识培训,并通过安全编码度量驱动改进,形成闭环。
四、信网络与信息安全软件开发:能力工程化落地的关键
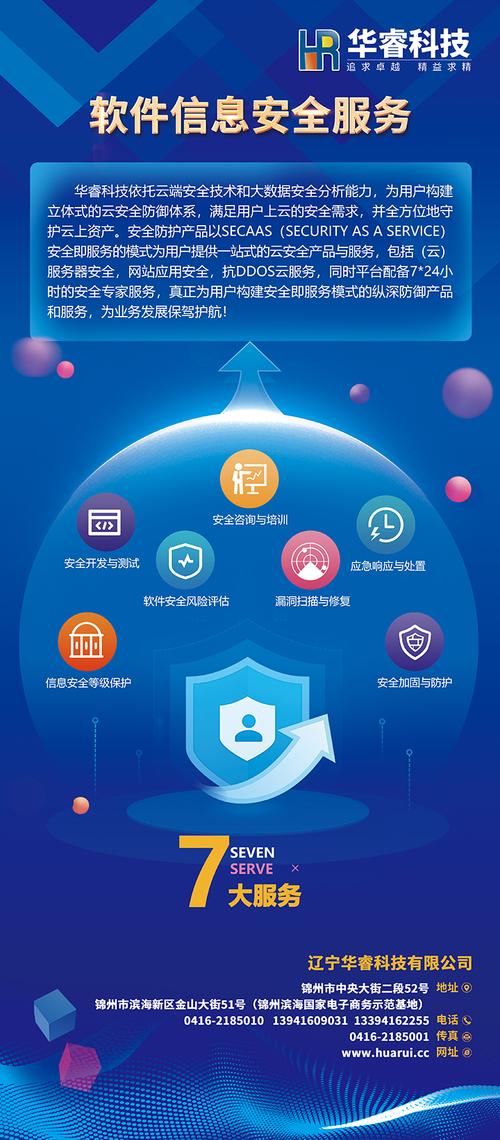
信网络与信息安全软件开发旨在将物理与通信安全、支撑技术与安全开发实践,固化为可复用、可运维的安全产品与工具。典型方向包括:零信任安全网关、加密通信中间件、密码服务管理平台、终端安全管理系统、安全审计与态势感知平台、代码安全检测工具链等。开发此类软件应遵循“安全内生”原则:对软件自身开展威胁建模与渗透测试,对敏感功能实施代码隔离与可信执行;同时关注产品管理的安全:许可证、更新签名、防逆向与防篡改。在信创生态下,需完成与国产CPU、操作系统、数据库和中间件的兼容适配及性能优化,确保安全能力在自主基础环境中的稳定运行。
五、协同实施建议
第一,顶层设计应统筹物理安全、网络安全、平台安全与应用安全,建立统一的安全策略与责任矩阵。第二,将信息安全支撑技术以API/SDK等形式开放给业务团队,并提供运维与服务治理规范;第三,安全开发流程要与安全管理体系(如等保、ISO 27001)对接,实现合规与工程的一体化。第四,通过定期攻防演练、红蓝对抗与应急响应演练检验各层能力的联动效果。第五,重视安全度量与持续改进,建立以MTTD/MTTR、缺陷密度、组件漏洞修复率等为核心指标的考核体系。
综上,物理与网络通信安全是根基,信息安全支撑技术是能力中枢,软件安全开发是源头关卡,信网络与信息安全软件开发是落地载体。只有实现四者协同联动,才能构建面向未来的韧性安全体系,为数字化转型与自主可控生态提供持久保障。
如若转载,请注明出处:http://www.sxkczn.com/product/38.html
更新时间:2026-11-05 14:27:17