CCRC信息安全服务资质认证 网络与信息安全软件开发企业的合规必经之路
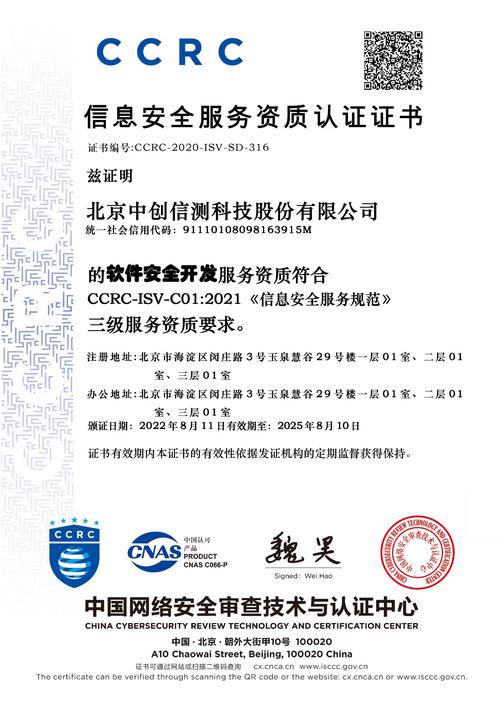
在数字化转型加速和网络安全形势日益严峻的背景下,网络与信息安全软件开发企业不仅需要具备过硬的技术能力,还需通过权威的资质认证来证明其服务质量和合规水平。CCRC(中国网络安全审查技术与认证中心)颁发的信息安全服务资质认证证书,尤其是针对“网络与信息安全软件开发”领域的认证,已成为企业参与市场竞争、赢得客户信任的重要砝码。
一、CCRC信息安全服务资质认证概述
CCRC信息安全服务资质认证是依据国家标准和相关技术规范,对信息安全服务提供者的技术能力、管理水平、服务过程等进行综合评价的体系。其中,“网络与信息安全软件开发”是其中一个重要的服务类别,旨在规范安全软件开发过程,确保开发出的产品能够有效保障网络安全和数据安全。
该资质认证的申请需要企业满足一系列条件,包括但不限于:具备独立法人资格、拥有固定办公场所、建立完善的质量管理体系和信息安全管理体系、具备一定数量的专业技术人员(如安全开发工程师、测试工程师等),并完成过一定数量的安全软件开发项目。
二、网络与信息安全软件开发认证的核心要求
- 组织与管理要求:企业需建立专门的安全开发管理团队,明确职责分工,制定安全开发流程和规范,确保从需求分析、设计、编码到测试、部署的全生命周期安全管理。
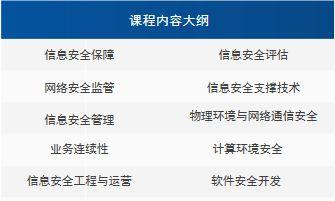
- 技术能力要求:企业应具备安全需求分析、安全设计、安全编码、安全测试等能力,熟练运用威胁建模、代码审计、渗透测试等技术手段,确保软件产品在开发过程中消除安全漏洞。
- 人员能力要求:从事安全开发的技术人员需具备相关资质(如CISP、CISSP等)或经过专业培训,能够持续跟踪最新的安全威胁和开发技术。
- 过程管理要求:企业需建立配置管理、变更管理、漏洞管理、应急响应等过程,确保开发活动可追溯、可控制。
三、获得认证的价值与意义
- 提升市场竞争力:CCRC认证是政府、金融、能源等行业采购安全服务的重要参考依据,获得认证可帮助企业进入更广阔的市场。
- 增强客户信任:认证标志着企业在安全开发方面达到了国家标准,能够为客户提供可靠的安全软件产品和服务。
- 规范内部管理:认证过程促使企业完善自身的管理体系和技术能力,降低安全风险。
- 满足合规要求:随着《网络安全法》《数据安全法》等法律法规的实施,CCRC认证成为许多项目招标的必备条件。
四、认证流程与准备建议
- 差距分析:对照CCRC认证标准,评估自身在管理体系、技术能力、人员资质等方面的差距。
- 体系建立与运行:建立并运行符合标准的质量管理体系和信息安全管理体系,保留相关记录。
- 项目实践:选取典型的安全软件开发项目,按照规范流程实施,积累项目文档和案例。
- 提交申请:向CCRC提交认证申请,包括企业资质、体系文件、项目资料等。
- 现场审核:接受认证机构的现场审核,包括文档审查、人员访谈、技术验证等。
- 整改与发证:针对审核发现的问题进行整改,通过后获得认证证书,证书有效期通常为三年。
准备过程中,企业可借助专业咨询机构的力量,少走弯路,提高认证通过率。需注意认证并非一劳永逸,需持续改进并接受监督审核。
五、
CCRC信息安全服务资质认证(网络与信息安全软件开发)不仅是企业技术实力和管理水平的体现,更是对客户和社会的安全承诺。在网络安全越发受到重视的今天,尽早获得该认证,有助于企业在激烈的市场竞争中抢占先机,实现可持续发展。
如若转载,请注明出处:http://www.sxkczn.com/product/43.html
更新时间:2026-11-05 07:02:15